[INFO] Spam Autopost FB yang mulai ramai – jebakan batman
bismillah..
*** Update ***
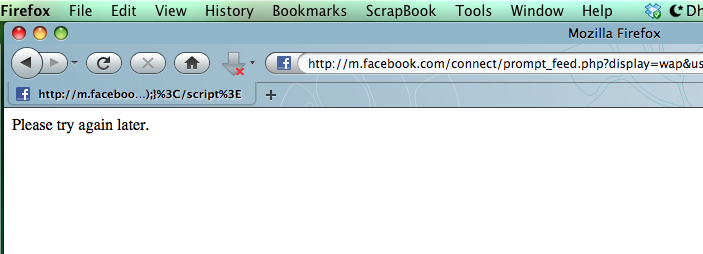
FB sudah melakukan update system.. memproteksi injeksi XSS di fb mobile-nya.. berikut screenshot saat saya mencoba melakukan trik yg sama.
*** end update ***
sedikit gemas dengan link2 berkeliaran di FB.. hehe..
misalnya “soal si group band menyeramkan” lah.. atau soal postingan yg “sangat lucu” yg memberikan link..
maka dengan ini gua berusaha menjelaskan teknik melakukan injeksi postingan itu..
pertama.. istilah injeksi itu adalah XSS (Cross Site Scripting).. kenapa gak dinamakan CSS .. itu karena CSS sudah ada istilah lainnya.. untuk Cascading Style Sheet 😀 *sotoy*
teknik yg digunakan adalah menggunakan kelemahan dari m.facebook.com:
berikut adalah contoh link penuh dari script tersebut..
http://m.facebook.com/connect/prompt_feed.php?display=wap&user_message_prompt='
bisa dilihat bahwa alamat tersebut akan menyuntikkan kalimat “febi emang jago abiz :D” hehe.. agak2 narsis..
pada perintah form[0].submit()
untuk dapat menyembunyikan kerumitan script tersebut.. maka link yg diberikan menggunakan url shortener (pemendek alamat web) semacam tinyurl.com
semisal.. http://tinyurl.com/4bdq43v
mengenai bahaya script ini.. secara real. tidak ada data pribadi kita yg tersebar… tidak ada infeksi ke komputer user.. tidak ada infeksi ke account facebook..
jadi, tidak ada bahayanya sebenernya..
tapi..paling jadi menyebar aja.. jadi spam.. hehe..
yak.. begitulah.. silahkan dibersihkan wall kita masing2.. itung2 olahraga jari.. 🙂
mengenai solusi.. jangka pendeknya.. jauhi mengklik link2 tak jelas.. yg sok heboh..
soal solusi utama.. musti dari facebook yg melakukan filtering parameter url… kita gak bisa apa2.. :S
sekali lagi.. tidak bahaya.. 🙂 tidurlah dengan nyenyak.. hehe
ada satu yg bahaya.. jebakan batman yg awalnya menampilkan lagu2.. dan lain2..
tapi.. di akhir playback.. ada “SETAN” dan “GUNDURUWO” … ini bahaya.. kalau jantungan.. bisa lewat.. gua sangat membenci ini… 😀
moga dilaknat tuh orang yg ngasih link batman serem kayak gitu.. -____-”
contohnya..:
Masih ada orang yg mau terkenal dan kaya raya dengan memuja setan,
termasuk salah satu grup band terkenal di Indonesia ckckckck….
baca selengkapnya di : www.tinyurl.com/4fqudco
WARNING: jangan diklik.. hihihi.. bahaya.. 😛
Discuss - 11 Comments
ikhsanpkMar 29th, 2011
ㅋㅋㅋ 😀
LyLeMar 29th, 2011
Kayak gw donk gak kagetan. Walo sering parno juga :p
havbanMar 29th, 2011
heheh… jantung gua pake kompa sepeda le.. makanya kalo berhenti ngompa, kempes deh.. 😛
adriannaMar 29th, 2011
untung saya gak jadi nge-klik… wkkk
awalnya uda siap2 nge-klik aja…
mgkin saya akan bener2 jantungan ㅡ___ㅡ”
havbanMar 29th, 2011
^^V
mang gatelan sih tangan.. huahahahaha
Yus Rama DennyMar 30th, 2011
Numpang share mas…makash infonya…
havbanMar 30th, 2011
yuk.. sama2 mas.. 🙂
fujayMar 31st, 2011
Berarti ni bermula dari sering akses FB melalui selular ya mas?trus klik link2 yg ngak jelas ya?..mohon penjelasannya…maaf sy baru nih..
trims
havbanMar 31st, 2011
Gak juga.. injeksi XSS di atas berjalan di facebook mobile dan facebook yang standard. Asalkan browsernya mendukung eksekusi javascript. Tidak bergantung pada melalui selular atau pun jaringan internet langsung.
Untuk kasus facebook mobile diakses melalui HP.. bearti browser yang digunakan mampu menjalankan javascript.
nurhadiFeb 5th, 2013
tmen ane kmaren kena,..
havbanFeb 6th, 2013
innalillahi….